POPBiz.の「基本管理機能」「認証」「通信/データ制御」の特徴や詳細をご紹介いたします。
基本管理機能
USBアクティベート
 不正アクセスを物理的に遮断する、USB認証システムを採用。専用のアクティベートキーを挿入した状態でのみシステムが起動するため、なりすましや不正利用を未然に防ぎます。万が一のハードウェア故障時も、業務を止めないスピード復旧を実現します。
設定情報はUSBキーに保持されているため、新しい筐体に差し替えて起動するだけで、複雑な再設定なしに即座に運用を再開できます。
冗長化構成
 メイン機に通信障害や機器トラブルが発生した際も、バックアップ機が即座に業務を引き継ぎ、ネットワークのダウンタイムを最小限に抑えます。上位回線の異常や自機故障を検知し、自動的に稼働機を切り替えることで、安定した通信環境を維持し続けます。
24時間365日、止まらないネットワークを構築できます。メイン機のトラブル時にはバックアップ機へ自動でスイッチするため、手動での切り替え作業や現場への急行は不要です。
詳しくはこちらから
冗長化構成がおすすめですクラウド管理
 全ての管理をクラウド上で一元化します。物理的な距離に縛られないリモート管理により、保守運用コストの最適化と高度な運用性を両立します。各拠点の稼働状況をリアルタイムで可視化し、属人化しがちな運用管理業務を大幅に効率化します。
管理の場所を選ばない、次世代のネットワーク運用です。ブラウザひとつで全拠点の設定や監視が可能なため、最小限のスタッフで質の高い保守体制を築けます。
自立防御/自動復旧
 外部からのサイバー攻撃や不正侵入、システム改ざんをリアルタイムで検知します。異常発生時には「自動防御システム」が即座に作動し、システムの完全性を保護します。万が一システムに影響が及んだ際も、長時間のシステムダウンを回避します。
サイバー脅威からビジネスを死守します。自動防御システムが盾となり、もしもの時も「再起動で即復旧」というシンプルかつ確実なフローが、担当者の心理的負担を劇的に軽減します。
認証
多要素認証(MFA)
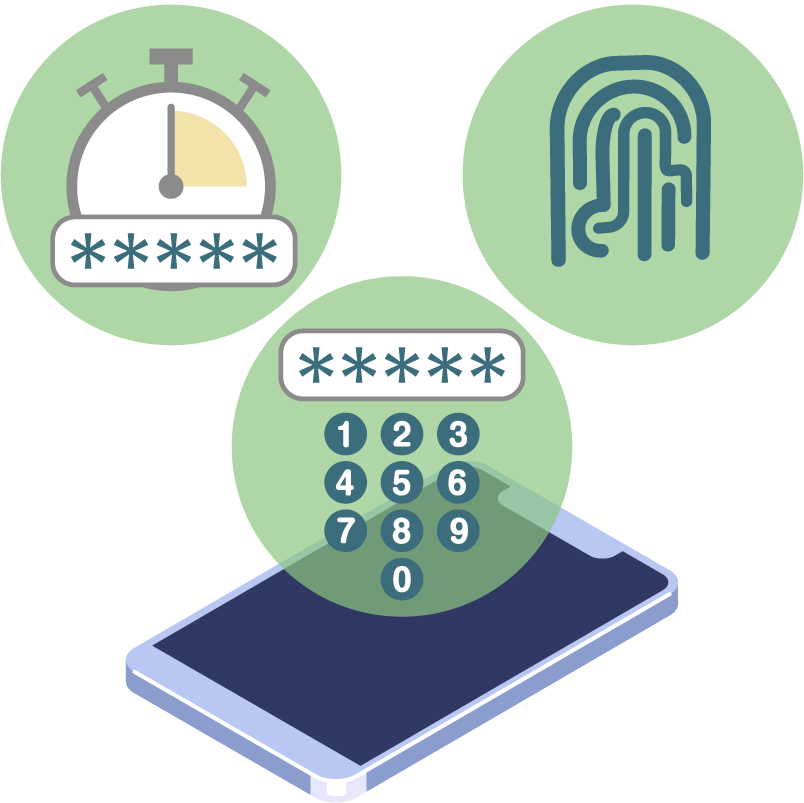 複数の認証方式から2種類以上を組み合わせることで、強固な多要素認証(MFA: Multi-Factor Authentication )環境を構築します。
1. パスワードを入力(知識) 2. 指紋で認証(生体) 3. 物理キーを差し込む(所持)など、お客様の運用に合わせた最適なセキュリティレベルを提供します。
※MFA: Multi-Factor Authentication
(マルチ・ファクター・オーセンティケーション)
鍵を2重、3重にして、たとえ1つが破られても守り切る仕組み
POPBiz.の多要素認証をお試しできます。
こちらをクリックワンタイムパスワード認証
ID・パスワードによる個人認証に加え、一度きりの有効期限を持つ6桁のワンタイムパスワードを使って認証する二要素認証です。なりすましや不正アクセスを多層的な防御で未然に防ぎます。
eMail認証
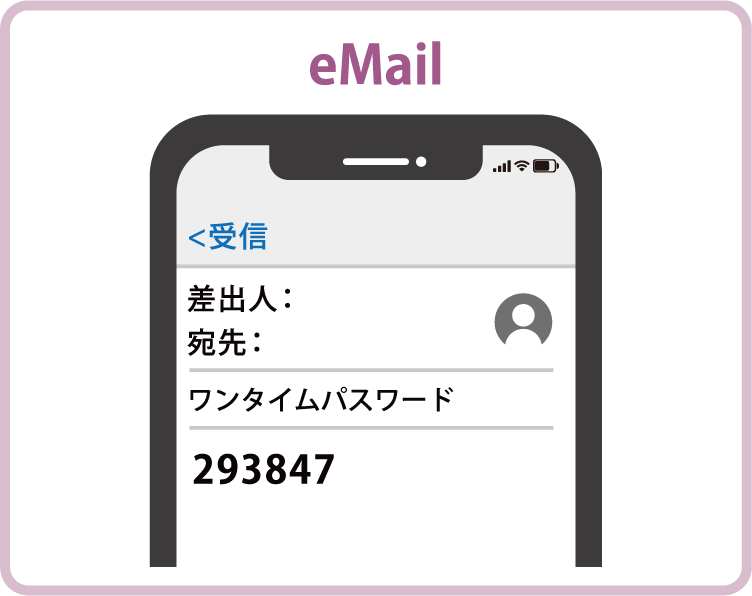 ユーザーが登録したメールアドレス宛に「ワンタイムパスワード」を送信し、本人がそのメールを受信できるかを確認します。
6桁のワンタイムパスワードを入力すれば認証が完了します。
アプリ認証
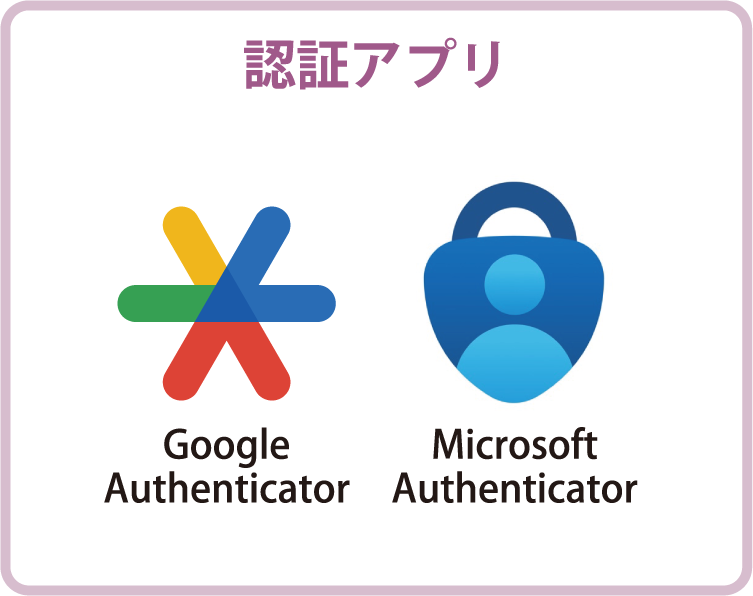 世界規格の認証アプリケーションを使用することで新しいアカウントを作り直す手間なく、即座に導入いただけます。
・Google Authenticator(グーグル オーセンティケーター)
Googleが提供している、スマートフォンアプリを使った認証方式です。
アプリに表示される6桁のワンタイムパスワードを入力すれば認証が完了します。
・Microsoft Auhenticator(マイクロソフト オーセンティケーター)
Microsoftが提供している、スマートフォンアプリを使った認証方式です。
アプリに表示される6桁のワンタイムパスワードを入力すれば認証が完了します。
SMS認証
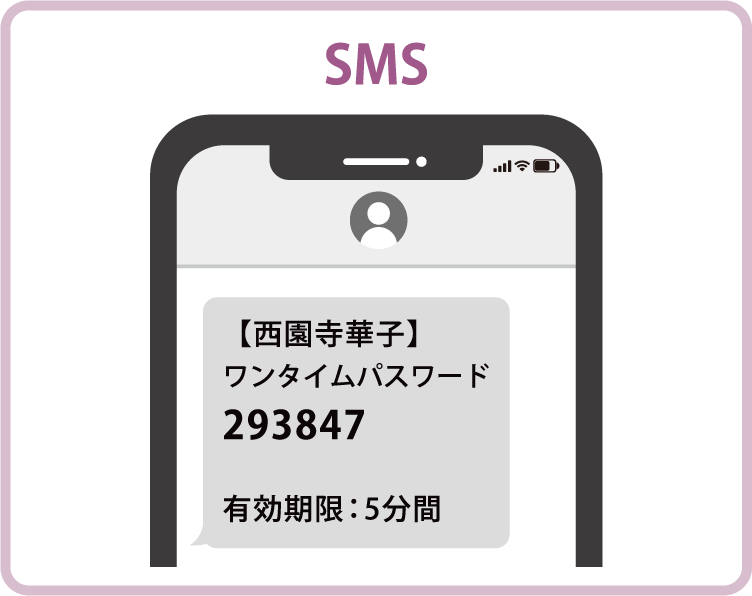 ユーザーが登録した携帯番号のSMS宛に「ワンタイムパスワード」を送信し、本人がそのメールを受信できるかを確認します。
6桁のワンタイムパスワードを入力すれば認証が完了します。
パスキー認証
指紋や顔など、体の一部を使って本人確認を行う認証方法です。
スマホのカメラやセンサーに触れるだけで、パスワードを入力することなく、「安全」かつ「一瞬」で認証が完了します。
※ユーザーの生体データがPOPBiz.側に保存されることはありません。
指紋認証
 スマートフォンやPCのセンサーに「指先でタッチするだけ」で、素早く安全に認証が完了します。
センサーに触れた指紋が、デバイス内に保存されているデータと一致するか確認します。
本人確認が取れると、デバイス内部で「ログイン許可の署名」が作成されます。
サーバーには「指紋データ」ではなく、「認証に成功したというデジタル署名」だけが送られます。
顔認証
 スマートフォンやPCのカメラに「顔をかざすだけ」で、素早く安全に認証が完了します。
ユーザーが顔をかざすと、デバイス内に保存されているデータと一致するか確認します。本人確認が取れると、デバイス内部で「ログイン許可の署名」が作成されます。
サーバーには「顔データ」ではなく、「認証に成功したというデジタル署名」だけが送られます。
パスコード認証
 Personal Identification Number
(パーソナル・アイデンティフィケーション・ナンバー)
デバイスがユーザーの本人確認に用いる秘密の数字です。
まずは、ご自身で4〜8桁のパスコード(数字)を決め、設定を行ってください。認証時にデバイス画面へその数字を入力するだけで、サーバーと連携され認証が完了します。
パターン認証
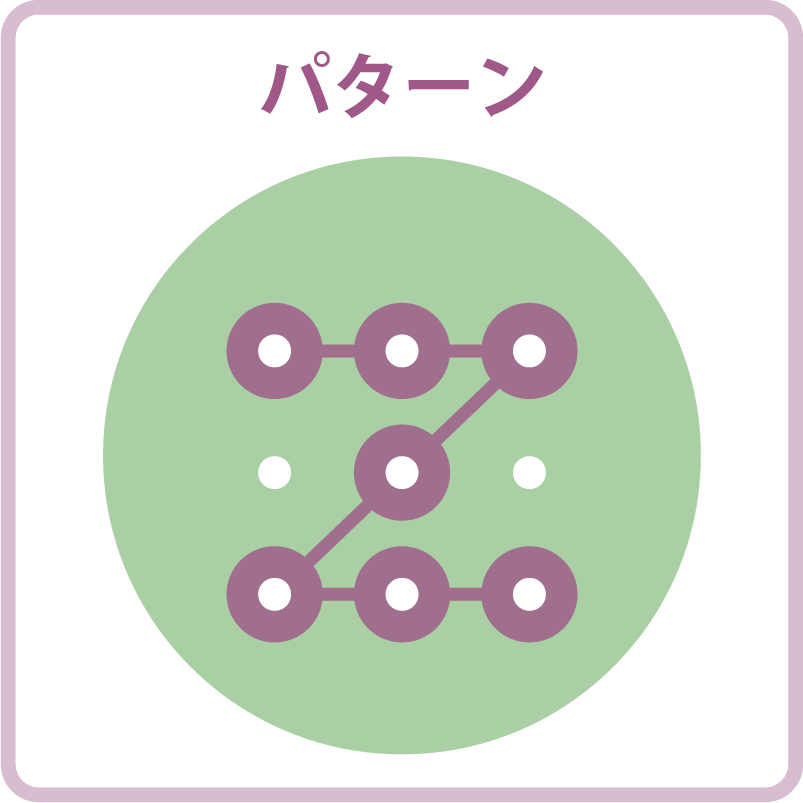 画面上に並んだ「9つの点」を特定の指順でなぞることで本人確認を行う認証方式です。
あらかじめ、9つの点のうち4つ以上を結ぶ独自の一筆書きルートを設定します。登録したルートと同じ通りに指で画面をなぞると認証が完了します。
シングルサインオン(SSO)
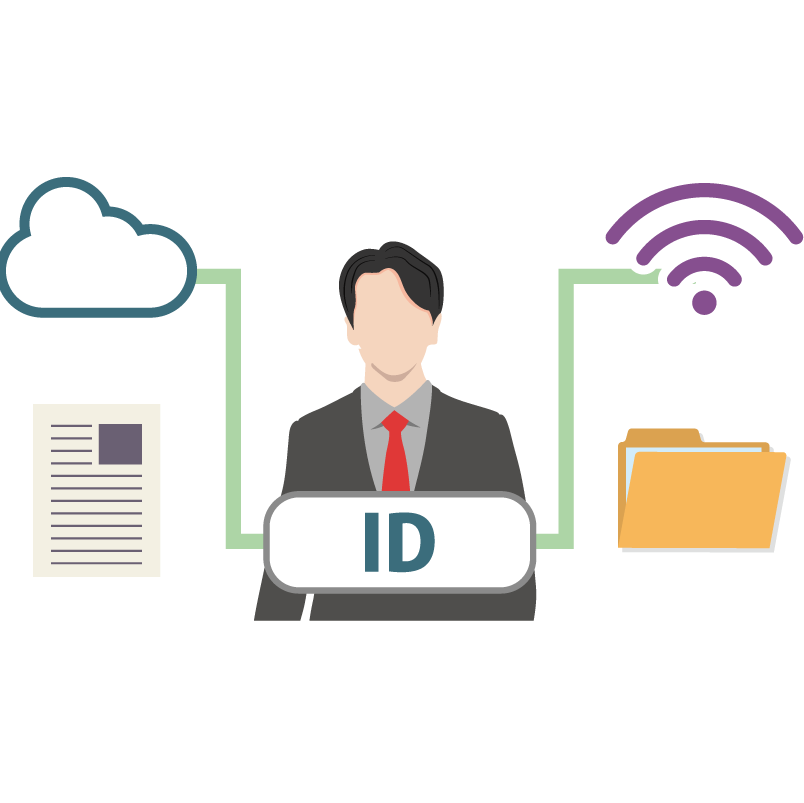 1つのIDで、複数のアプリやクラウドサービスに自動的にログインできる仕組みです。
通常、サービスごとに「IDとパスワード」を管理し、毎回入力する必要があります。
SSOを導入すると、1つのIDで複数のサービスへログインできるため、ユーザーの利便性とセキュリティを同時に向上させることができます。
POPBiz.ビジネス認証は各ID管理ツールと連携が可能なため、ネットワーク・パソコン・スマートフォン・アプリケーションへの「シングルサインオン」が可能となります。
※ SSO: Single Sign-On(シングルサインオン)
RADIUS連携
既存の社内ネットワークや、Wi-Fi環境などで利用しているID・パスワードをそのまま使用してログインすることが可能になります。
※ RADIUS(ラディウス):
Remote Authentication Dial-In User Service(リモート認証ダイヤルインユーザーサービス)
Microsoft Entra ID連携
Microsoftが提供している、クラウドベースのログイン・ユーザー管理システムです。Microsoft Entra ID側で設定されているスマホアプリ承認やSMS認証などの「多要素認証」をそのまま適用できるため、なりすましログインを強力に防ぎます。
※ Microsoft Entra ID(マイクロソフト エントラ アイディー) = 旧 Microsoft Azure
Microsoft 365連携
Microsoft 365のアカウントを利用してスムーズなログインが可能です。
ツールを切り替える手間を減らす事が出来ます。
※ Microsoft 365 = 旧 Office365
Google Workspace連携
「Googleでログイン」ボタンから、普段お使いのビジネス用 Googleアカウントでログインが可能です。
※ Google Workspace = 旧 G Suite
通信/データ制御
通信制御
 Wi-Fi (TCP/IP)からくる通信パケット(セッション・帯域)の監視を行い、閾値以上の通信検知時には通信制御を行うことでトラブルを防止します。
TCP:
Transmission Control Protocol
(トランスミッションコントロールプロトコル)
インターネットでデータを信頼性高く、順序通りに届けるための通信ルールです。
IP:
Internet Protocol(インターネットプロコトル)
インターネット上でデータを正しい宛先に届けるための「住所(IPアドレス)管理と配送ルール」を定めたプロトコルです。
セッション制御
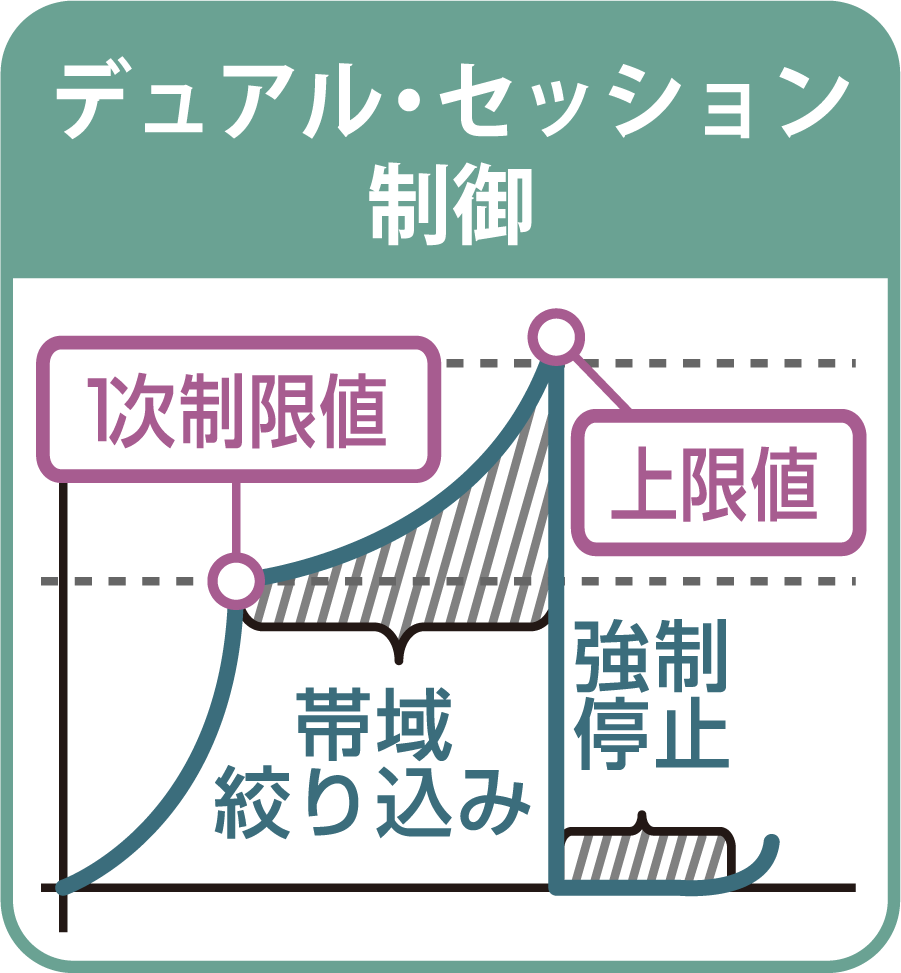 接続セッション(NAT)の枯渇によるネットワーク障害を防止します。
接続セッション(NAT)枯渇とは、特定端末やアプリの通信で、ルーターやUTM、又はプロバイダー側の最大セッション(NAT)上限枠が埋まってしまい、ネットワーク全体で接続遅延や停止を起こす状態です。
この制御は端末毎に通信(セッション)を常時監視し、単位時間あたり1次制限値を超過すると通信を1/5に絞り込み、さらに上限値を超過すると通信を遮断することでネットワーク障害を防ぎます。
帯域制御
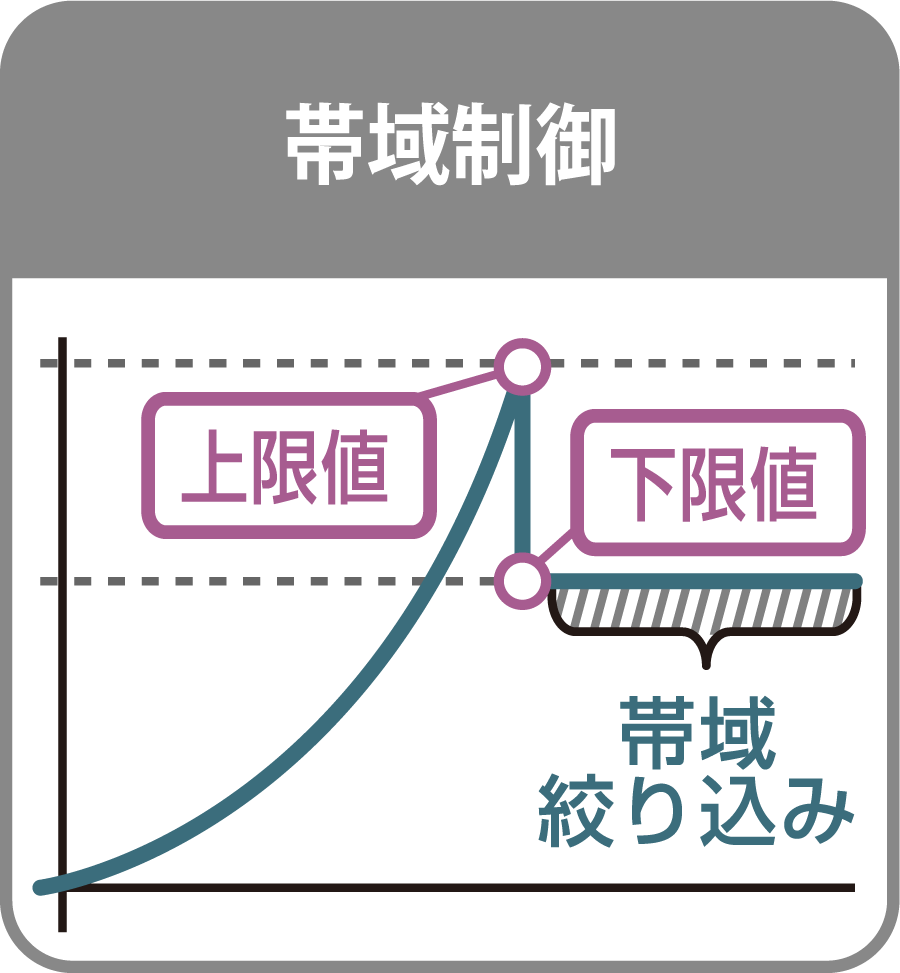 通信帯域(Kbps)の混雑や、占有によるネットワーク障害を防止します。
通信帯域の混雑とは、ネットワーク帯域のキャパシティが埋まってしまってそれ以上には通信できない状態です。
占有とは、特定端末やアプリの通信が、ネットワークの通信帯域を大部分を使用してしまう状態で、どちらもネットワーク全体に悪影響を及ぼします。この制御は端末毎に通信(帯域)を常時監視し、単位時間あたり上限値を超過すると通信を強制的に下限値まで絞り込みをすることでネットワーク障害を防ぎます。
通信経路(VLAN)制御
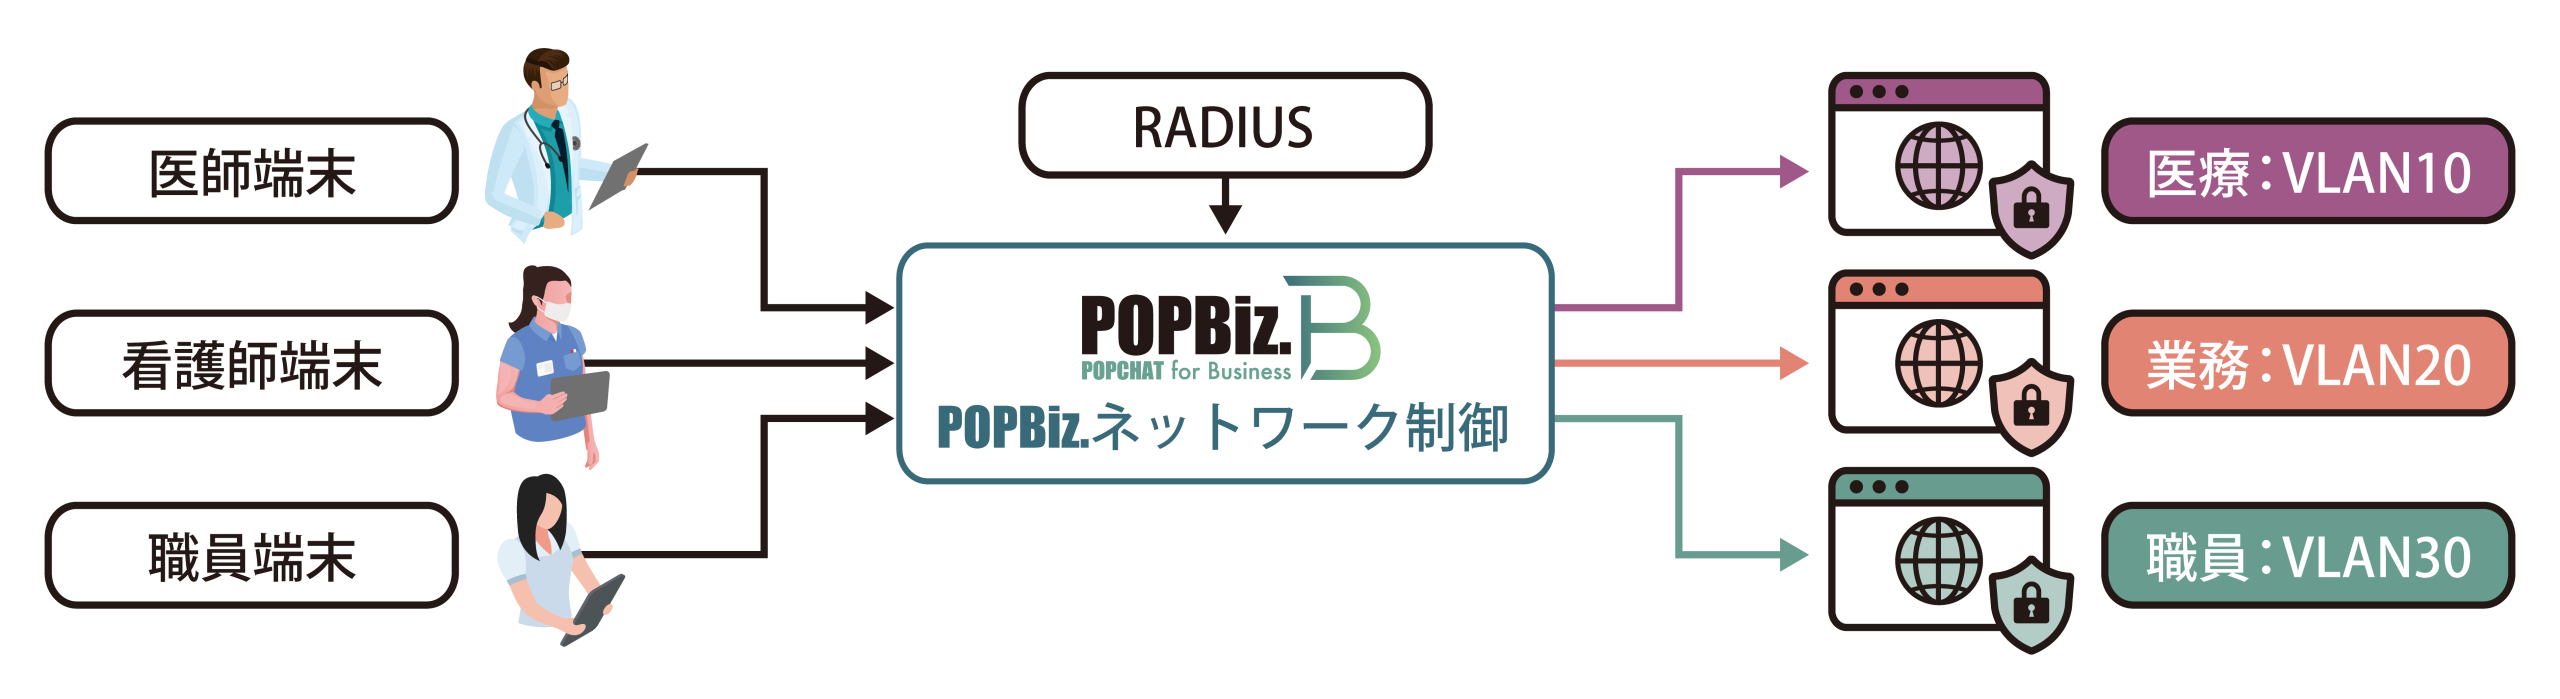
 ユーザーや端末の認証情報に基づいて VLANを自動的に割り当てる仕組みです。企業ネットワークや病院・大学などの環境で「セキュアかつ柔軟なネットワーク分離」を実現します。
VLAN:
Virtual Local Area Network(仮想ローカルエリアネットワーク)
POPBiz.は各グループに属しているタグVLANのIDを読み取って、それぞれのグループに設定された認証・制御をおこないます。
※2026年秋リリース予定
通信の高速化
IPv4/IPv6DualStack
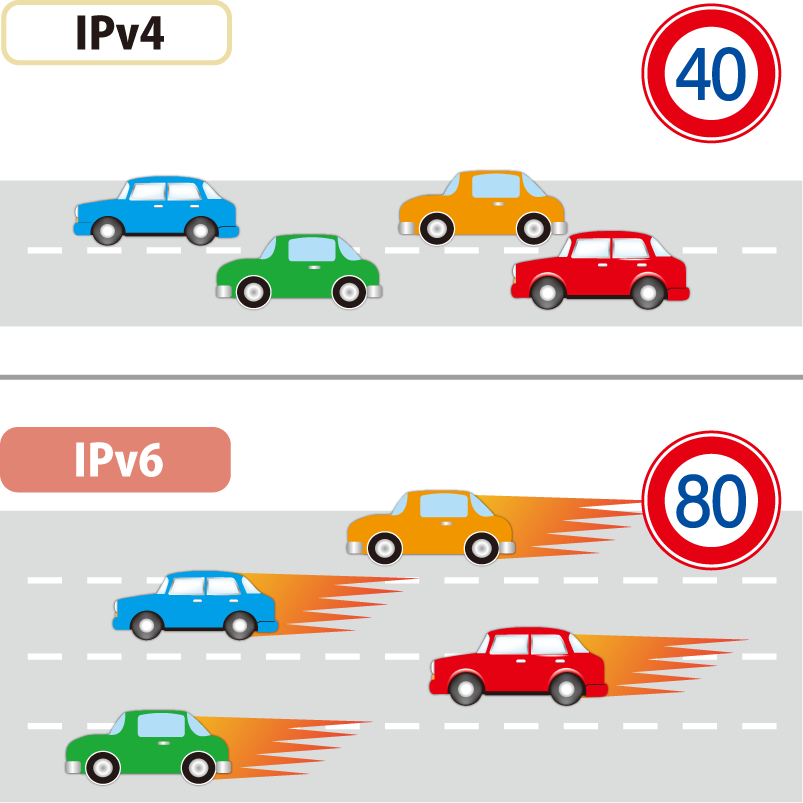 POPBiz.は、IPv4とIPv6を搭載(Stack)することで従来のIPv4通信に加えて、高速化されたIPv6通信が可能となりました。
どちらの規格にも対応しているため、ユーザーの接続環境を問わず、常に最適な経路でサービスへアクセスすることが可能です。将来的にIPv6が主流となる環境下でも、システムの改修なしでそのまま快適に利用し続けることが可能です。
マルチLANブースター
POPBiz.がマシン性能を最大限に引き出し、通信処理を4重化・8重化。
これにより「通信の高速化」を実現しました。※1GBps搭載機器で最大997MBpsを計測。
IoT(BLE)通信制御
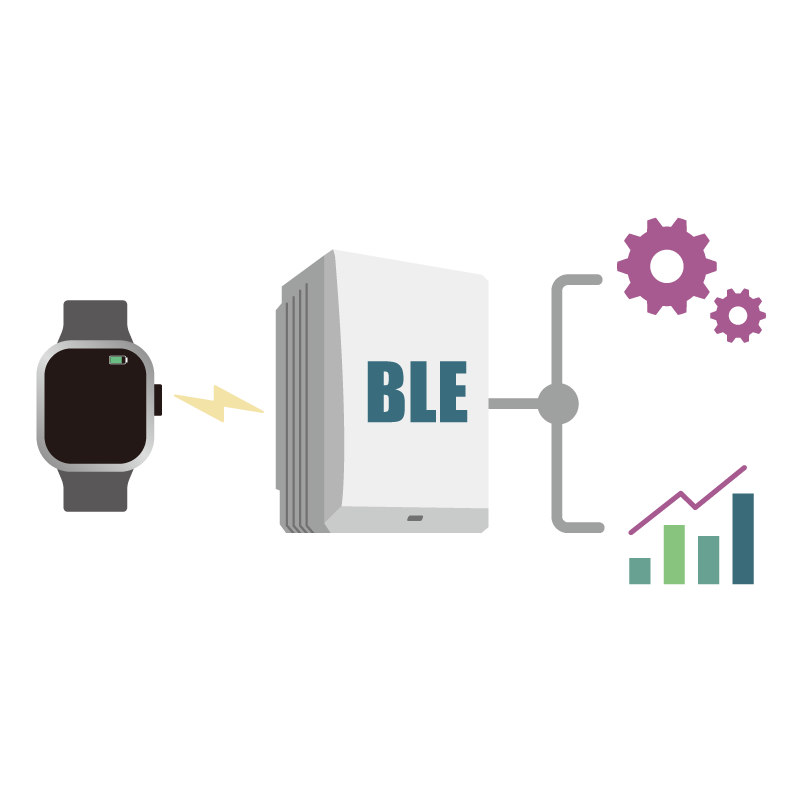 POPBiz.APIを介して自社システムと連携することでBLE通信機器の設定変更やデータ収集の制御が可能です。これにより、工場などで必須なリアルタイムなデータ収集が可能になります。
IoT:
Internet of Things(インターネットオブシングス)
身の回りのあらゆる「モノ」をインターネットに接続し、相互に通信させる技術です。「モノのインターネット」とも訳されます。
BLE:
Bluetooth Low Energy(ブルートゥースロウエナジー)
極めて低い消費電力で短距離無線通信を行うためのBluetooth規格です。主にIoT機器やウェアラブルデバイスなどで使われています。短いデータを必要な時にだけ送受信する為、スマートタグ、ビーコンなど、低頻度・少量データ通信に適しています。
※2026年秋リリース予定
データHUB
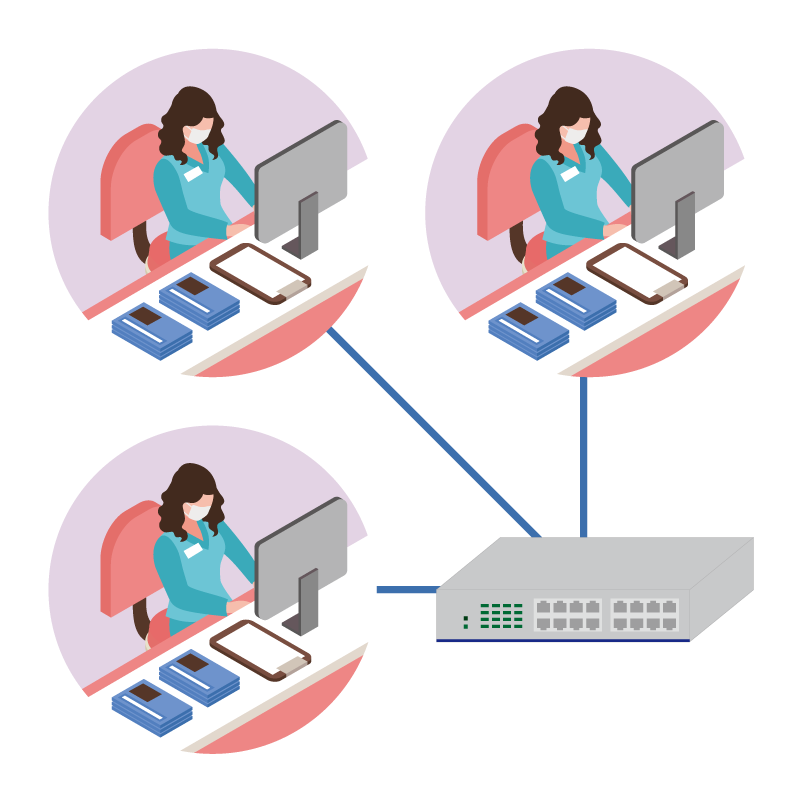 認証済みのIoT(センサー)機器からのMQTTデータ通信を受信します。通常1:1でしか行えない通信をデータHUBを使用して複数の情報を1か所に集めることが可能です。
MQTTデータ通信:
Message Queuing Telemetry Transport(メッセージ・キューイング・テレメトリ・トランスポート)
各デバイスから送出されるデータを中継サーバへ集約してその情報を必要とする受信側に対して、リアルタイムに最適化して配信します。
Wi-Fiを活用してBLE通信網を構築することで、工場・病院などの各種センサーや機器の膨大なデータを簡単に収集(MQTTデータ転送)し、クラウド連携により自社システムでの活用が可能となります。
※2026年秋リリース予定
BLEセキュリティ
 POPBiz.BLEがあらかじめ登録された端末のみを接続可能とするため、不正接続対策が出来ます。
POPBiz.Edgeがデータのフィルタリング、センサーからのデータ取得のスケジューリングを行うことが可能です。
※2026年秋リリース予定
POPBiz.Bridge:デュアルデータダイオード
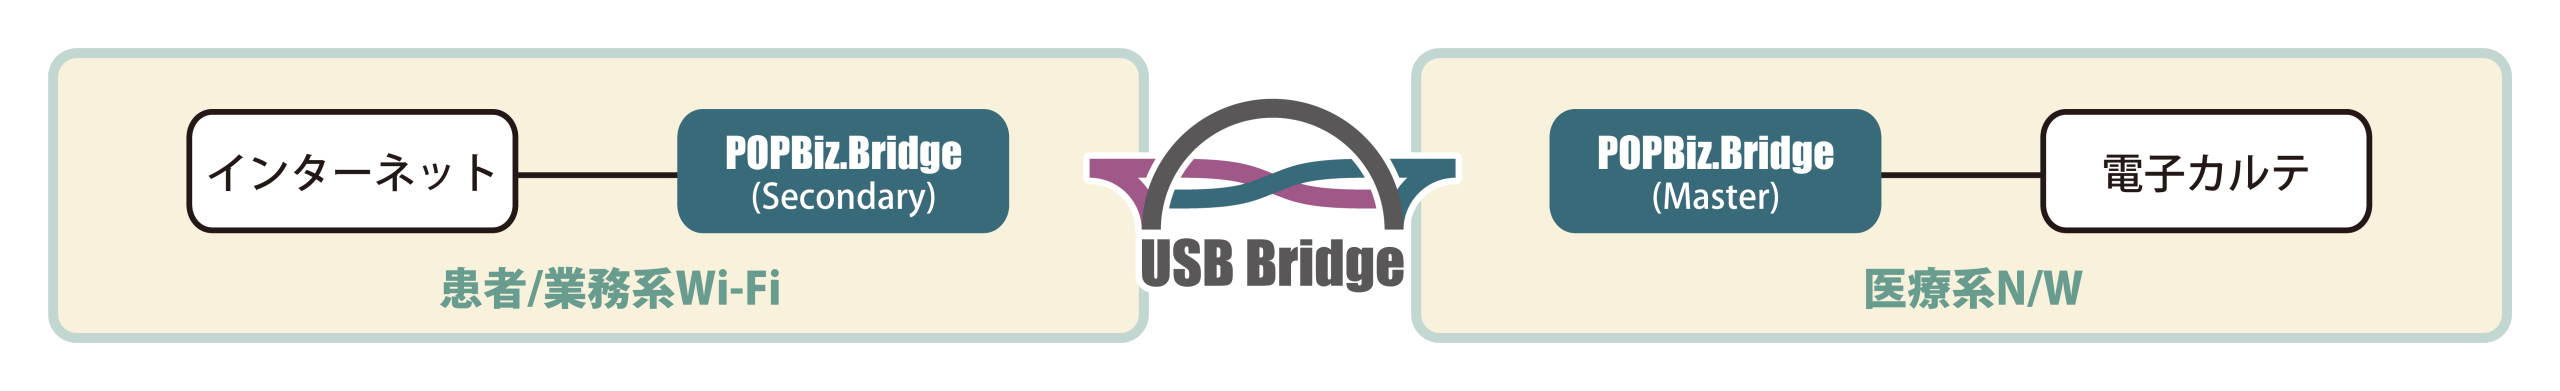
 異なる2つのTCP/IPネットワーク間を2本のUSBデータケーブルで接続する事で、デュアル単方向通信とプロトコルコンバート機能により、制御プロトコル(SSH/Telnet)は遮断しながらデータ通信を実現する事で不正侵入·データ漏洩などの防御を可能とします。
※2026年冬リリース予定